はじめに
最初に言っておくが私は Web エンジニアとかセキュリティエンジニアとかではなく、
特にオチとか何もない、想像と私見が入り混じった独善的な雑文なので気が向いたらくらいの投稿であります。
ただ、今回ばかりは「いつもと違う歴史の転換点」が起きたように感じたので、今の視野で考えたことを記録として残しておくものです。
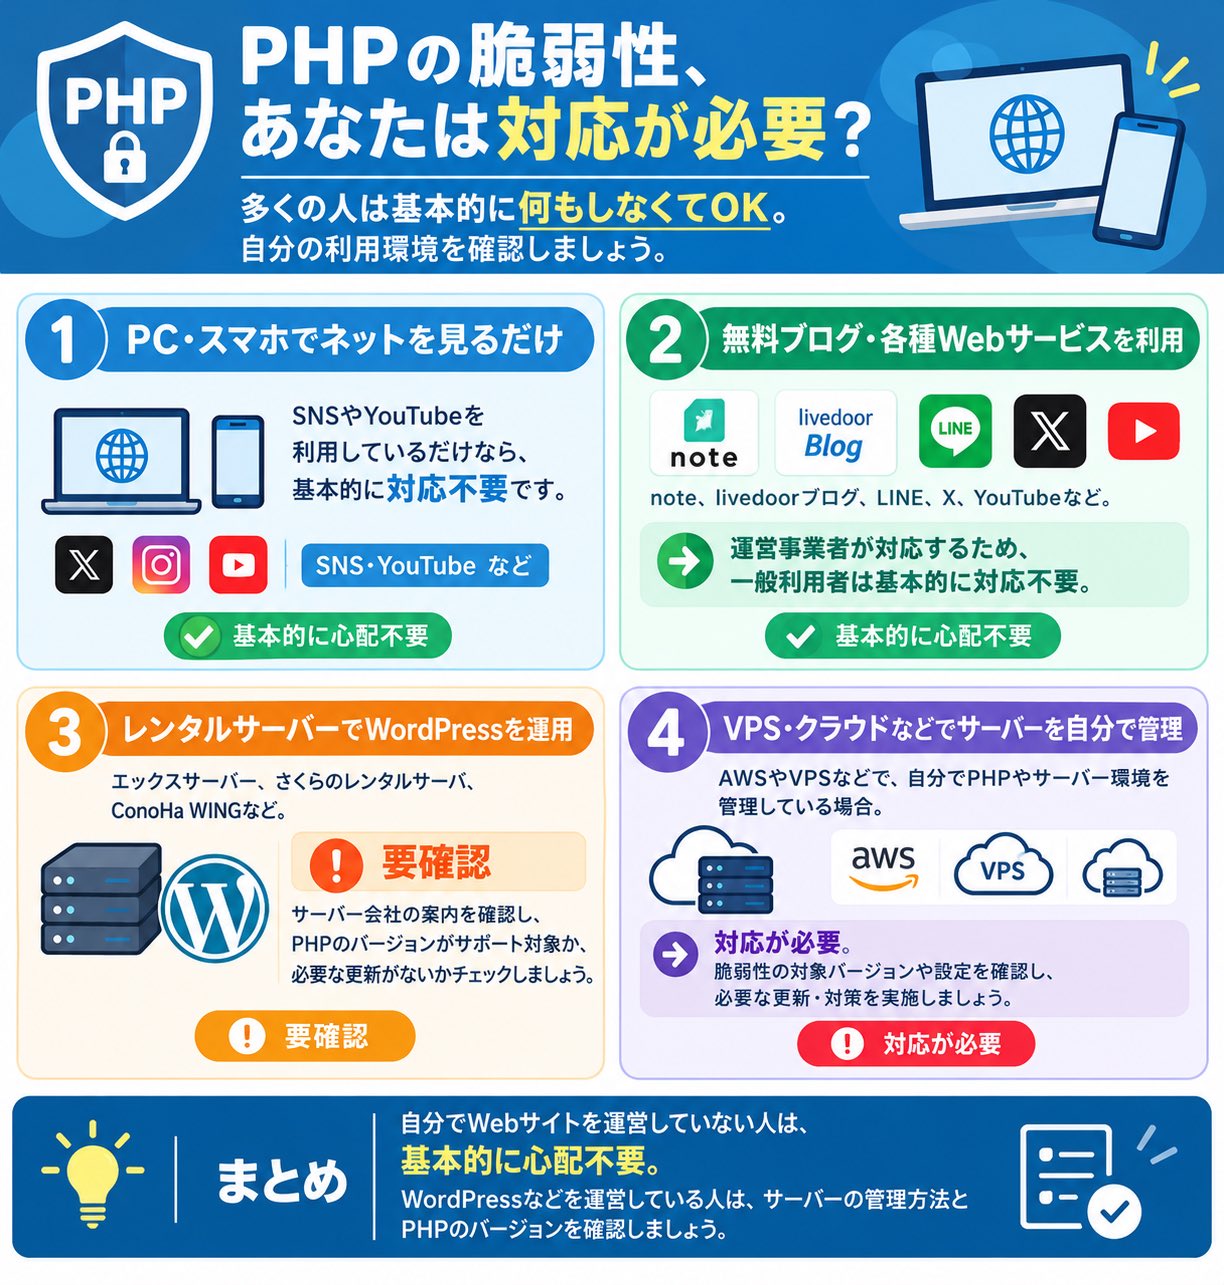
ちなみに PHP 脆弱性で一般ユーザーが行うべき対応については、今のところは以下のとおりです。
何も出来ることはないので、
・OS やブラウザのバージョンアップ
・複数サイトで同じパスワードを設定しない
・たまにルータのアップデートを行う
などセキュリティ対策につとめましょう。
php2shell 脆弱性
さて、2026/10/21 くらいに急に PHP 界隈が大盛り上がりした脆弱性 “php2shell”、
CVE-2026-109618 および CVE-2026-109619 の修正アップデートがありました。
このような「最悪」レベルの脆弱性というのは、最近でも SSL3.0 に引導を渡した “Heartbleed” だとか、
CVSS(深刻度)スコア 10点満点中10点満点の “Log4shell” だとか、
数年に一度は出てきて、現場の担当者が泡を吹くのを繰り返してきたのが IT 業界なんであります。
なかでも RCE(Remote Code Execution/リモートコード実行)と呼ばれる種別は困りもので、システムの外部からサーバを好きに操作出来るため、システム内の個人情報などを全部ぶっこ抜いたり、暗号化して身代金をせしめたり出来ちゃうなど使い方は犯罪者の自由自在!今回の php2shell もこれ。
でも実際に出来るかどうか?という攻撃難易度の視点も必要。
・理屈上は出来るかもだけど、ほぼ無理でしょ、屁理屈みたいじゃんそれ。
・うわwwwマジで簡単にできるwww
など様々で、CVSS スコアの点数が高いほど簡単の傾向があります。
(実際にはそこまで単純ではないが本旨ではないので)
つまり、今回の php2shell は CVSSスコア 9.2/10 なので、
大慌てで対策に追われたわけです。
この脆弱性が出てくる前に、おそらく生成 AI を活用した攻撃に寄る情報漏洩ラッシュが発生していました。
生成 AI といっても新たな手法で攻撃したものではなく、
既存の脆弱性の対応出来ていないものを突いた攻撃がほとんどでしょう。
脆弱性なんて適切にバージョンアップしてれば良いだけじゃん。怠慢では?
というのは、ほんとう、もう、マジでそのとおりではあるのですが、
それだけではない事情について考えていました。
脆弱性対策が進まなかった
少し前に私は上記のように、『セキュリティ対策では経営者や利用者の意識変革が必要』という投稿をした。
なぜ脆弱性にパッチを当てられないかと考えれば、色々理由があるが、
1、売り上げが増加するわけでもない保守に特別なカネが出ない
2、ユーザーのクレームとビジネス的な影響をオーナーが認めず止められない
ではないだろうか。
特別保守のカネは出づらい
だいたい日本企業におけるシステムというのは外注していて、保守料という定額的なお金を毎年毎月払っていることが多いと思われる。
簡単なメンテナンスとかだったらこのお金の範囲でハイハイと要望を聞いてくれるので良いのだが、
OS や(今回の PHP のような)実行環境のバージョンアップとなれば、大幅な改修や場合によっては作り直しとなってしまう。こうなると、通常の保守料のなかでは賄いきれず、かなり高額な費用を別途提示される。
くわえて、これは実行環境のバージョンアップなのであって、画面も機能も何一つ変わらないのが大前提。
別に新機能もなく、単純にコスト払いだけが嵩む。
発注元も、経営者から「何で既に動いているのにそんなのに追加で金がいるんだ!」と詰められる。
IT エンジニアの目線からみれば腹立たしい話だが、経営者の目線でみれば当たり前である。
保守料ですらもったいないと言っているくらいなのに機能が同じままのくせに、何百万(※金額は適当)も追加請求されるのだ。馬鹿じゃないの。
そんなことにカネを使うのであれば、システムを刷新して売上増とかに結びつけると華々しくアピールしたほうが経営者への説明も当然しやすい。
しかし、それを実行するかどうかはエンジニアではなくビジネスオーナーが考え決定し、現状でシステムに満足していて企画上必要なければやる必要もない。
そうして、ただしくバージョンアップの費用対効果を説明しきれず、いつしか使っている環境の PHP のバージョンがサポートから切れて、ずるずると何年も同じシステム基盤の上でアプリケーションの改修が続けられて、全然問題なく動き続けているのが実情なのではないだろうか。『塩漬け』という IT 用語が示しているとおりに。
大企業はそういう余力もあると思うが、そうでない中小の会社は実際、厳しいと思う。
上記は外注の想像な想像例を書いたが、もちろん自前で構築管理している場合も、死ぬほど面倒くさい。
PHP は大幅バージョンアップすると使えていた機能がセキュリティなどの理由で使えなくなったりして、そのままだと動かない事が多い。しかしそれでもめちゃくちゃ使われている。
ユーザーのクレームとビジネス的な影響
前述のカネの話はおいておいて、
基本的にシステムは止めてはいけないという不文律があると思う。
(事前に宣言している時間以外は。ここから外れたものは一般に「緊急メンテナンス」と呼ばれている。)
システムを止めれば、利用者が困ってしまうから直ちにクレームのもとになってサポートセンターがパンクするし、今だと SNS に晒される。
エンジニアの恥。『システムダウン』である。
別にエンジニアの恥だけで済めばいいが、例えばビジネスロジックに使われていれば様々な業務がストップしてしまうし、通販サイトなら売り上げが立たなくなるし、遠回しに財務と株価に影響して株主から怒られるかもしれない。内外問わず会社の足をシステムが引っ張ってしまうことになる。
インシデントであり、現場の人間は怒声とともに糾弾され、謝罪文書の中身には 懲罰のような再発防止策の記載を求められ、改善策を提示しては、指摘と差し戻しの地獄のループが始まる。当たり前だが無償で。
こうなると、実行ソフトウェアのバージョンアップというのには慎重になる。不用意にアップデートして動かなくなってしまえば、機会損失につながる。インシデントである。
最近登場しているようなサービスではバージョンアップを前提にするシステム思想が根付いたので全然問題ないと思うが、10数年以上前から動き続けているような大手でないサービスとかは、前述の動かなくなってしまう問題が出てくる。
これになるべく対処するために、バージョンアップ前の調査だとか、動作検証だとか、バックアップだとか、元に戻すための手順の整備だとかを色々準備する。
しくじれば前項のインシデントの地獄のループが始まる。慎重にしなければならない。これが前述の数百万の中身だと思う。払える大企業は払ってバージョンアップを重ねれば良いけど。
この『システムは止めてはいけない』という思想もまた、
システムを『塩漬け』する理由として使われてきたのではないかと考える。
いつもと違う?
ところが今回の php2shell 騒動では、多分レンタルサーバ大手の XServer あたりが先陣をきったと記憶するが・・・
びっくりした。能動的な「システムダウン」を選択したのだ。
そして、XServer に続いて、使っているところがバタバタとタブー視されていた「システムダウン」を選択した。びっくりした。
もちろんそれくらいセキュリティ的にヤバいネタだったし、生成 AI で直ぐに攻撃ツールが作成可能になるだろうというのを皆警戒したという話だが、私はここに前述した『経営者や利用者の意識の変革』を感じ取った。
更に加えて、極めて異例なことに総理大臣までが対応を呼び掛けた。
(といっても高市総理はサイバーセキュリティ本を出していたくらい長けているが・・)
もちろん役所、たとえば 国家サイバー統括室とか、IPA 情報処理推進機構 もアナウンス呼びかけをしていたが、そんなものはエンジニアしか見ないのである。
(よって高市総理に対して、役所から告知をしろとかいう批判ありきのトンチンカンなリプライが散見され、皮肉にも総理の投稿の有効性を証明している。)
この高市総理の投稿は、セキュリティ対策を追加で行いたいがお金を出してもらえない外注先にとっては福音で、
今まで口酸っぱくいっても取り合ってくれなかったエグゼクティブな経営者層も「なるほど、じゃあカネ出すわ。」となってしまった。あんまり私は詳しく書くわけにはいかないのだが、こんなに効果あんのかってびっくりした。
数年前、コロナ禍でデジタルトランスフォーメーション(平たく言えばテレワークとかそういうの)が、IT 後進国と言われがちな日本においても爆速で進んだ・・という皮肉的な流れがあった。
しかし、セキュリティ対策というのは小難しく とっつきづらいところもあり中々進まなかった。
2026年半ばの個人情報漏洩ラッシュと、php2shell から始まるであろう大型脆弱性の発見ラッシュは、
コレまでの時代にほぼ無かった、セキュリティに対する大きな意識変革。
止めないリスク>>>止める不都合という共通認識を一気に醸成されるのでは無いだろうか。
これを機会に、経営者は WAF(Web Application Firewall)入れて!
100% 防げないものに投資する意味があるのか?とか言わないで!時間稼ぎに非常に有効なのだから!
終わりに
ツイートの拡張メモのつもりが思った以上に乗ってしまった。
いつも以上に 独りよがりな投稿だと自分でも思うし、脚色なども含むし、運用をベースとしている私の視野でしかないので、本職エンジニアからみればそうじゃねえよって感じだと思うが、
一応 情報処理安全確保支援士 試験を8回受験して8回合格しているし、午後I筆記を 100点満点取るくらいには少しだけ勉強したので、そこまでクリティカルに間違っているものではないとも認識している。
えっ、試験は実務には役立たない!?ゆ、ゆるしてくだしあ><
今も最前線で対応に追われているエンジニアの皆様のご健康をお祈りして、この投稿を終わりたいと思います。がんばれ!
ちなみにこの Web サイトは PHP で動いていて、Release即日に PHP のパッチ当てしてます。たいへん!